Sub2API多实例OIDC隔离配置与安全验收:Authentik、PKCE及回调测试
当同一套环境中运行多个 Sub2API 实例时,OIDC 身份认证不仅要保证登录流程正常,还需要确保各实例的 Application、Provider、Client ID 和回调地址相互独立,避免凭据串用或身份绑定错误。
本文以 sub2a、sub2b 两个实例为例,介绍如何通过 Authentik 完成多实例 OIDC 隔离验证,重点检查 Discovery 配置、严格回调地址、PKCE、nonce、state 校验,以及无效回调是否会产生身份绑定,帮助在正式上线前排查配置交叉和认证安全问题。
1. 隔离验收目标
两套实例配置不得串用。
隔离验收要证明每个实例从 Application、Provider 到回调和身份绑定均独立。按 sub2a、sub2b 成对记录;任何配置交叉都应判定为隔离验收失败,但是否返回 invalid oauth state 取决于回调阶段的 state 校验,不能把两者直接等同。
sub2a: one Application + one Provider
sub2b: one Application + one Provider
2. 双实例命名与地址
slug 为 sub2a、sub2b,端口为 :20443。
auth.lab.test:20443
sub2a.lab.test:20443 / sub2b.lab.test:20443
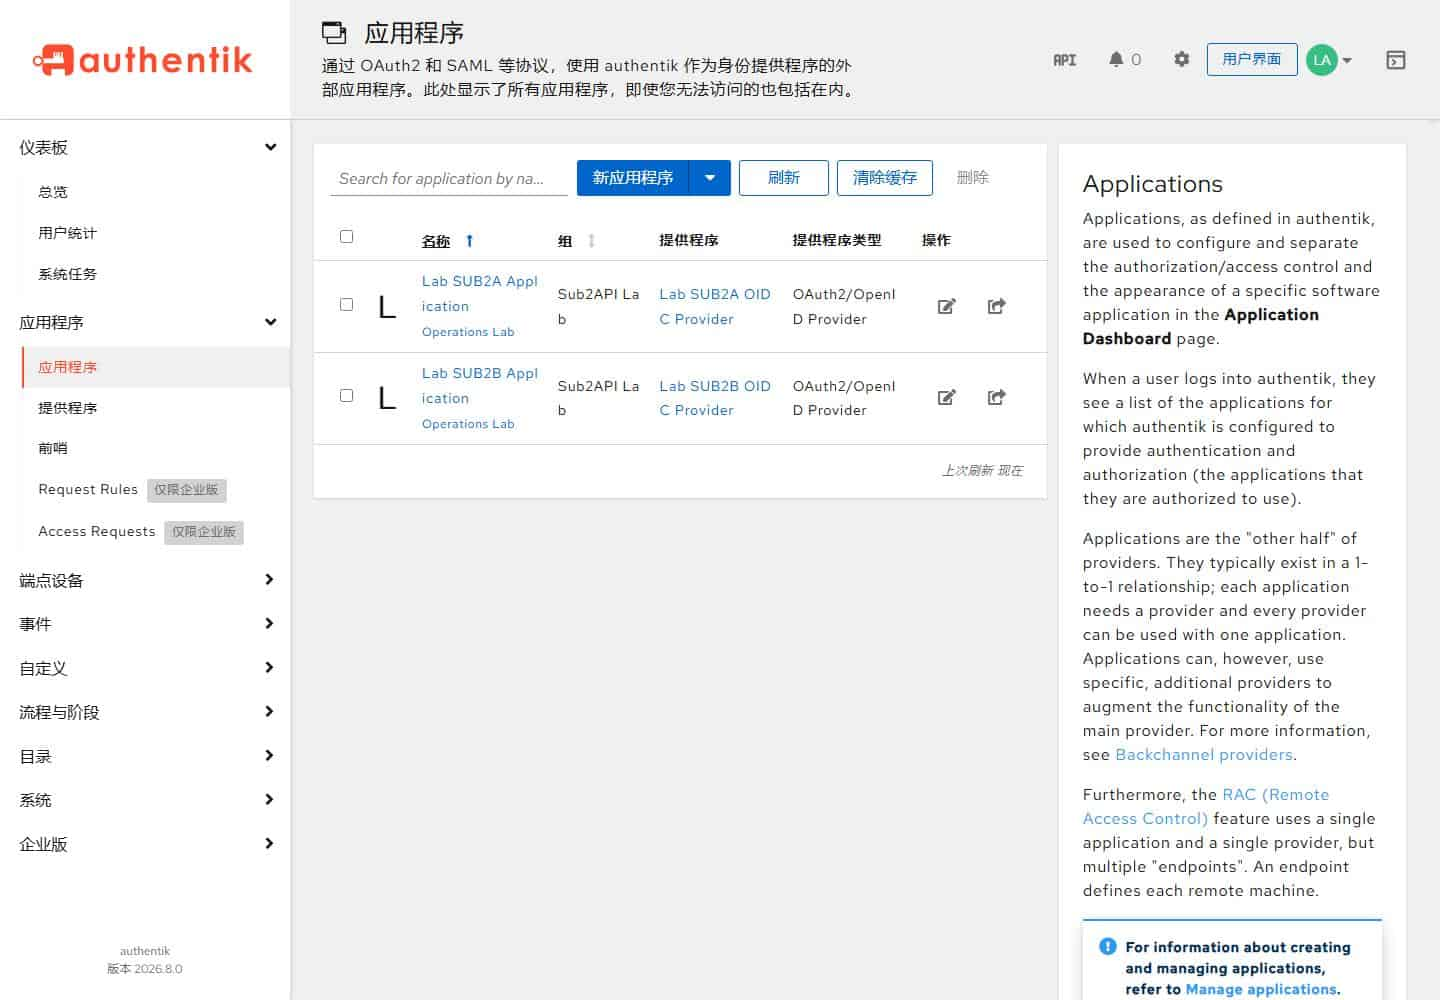
地址核对协议、主机名、端口和路径。Authentik 使用 auth.lab.test:20443,两个应用使用各自主机名;slug 还进入 issuer、Discovery 路径。对象归属须打开详情确认。
3. 检查 Authentik 两套对象
两类列表均应各有 A、B 对象。
Application count: 2
Provider count: 2
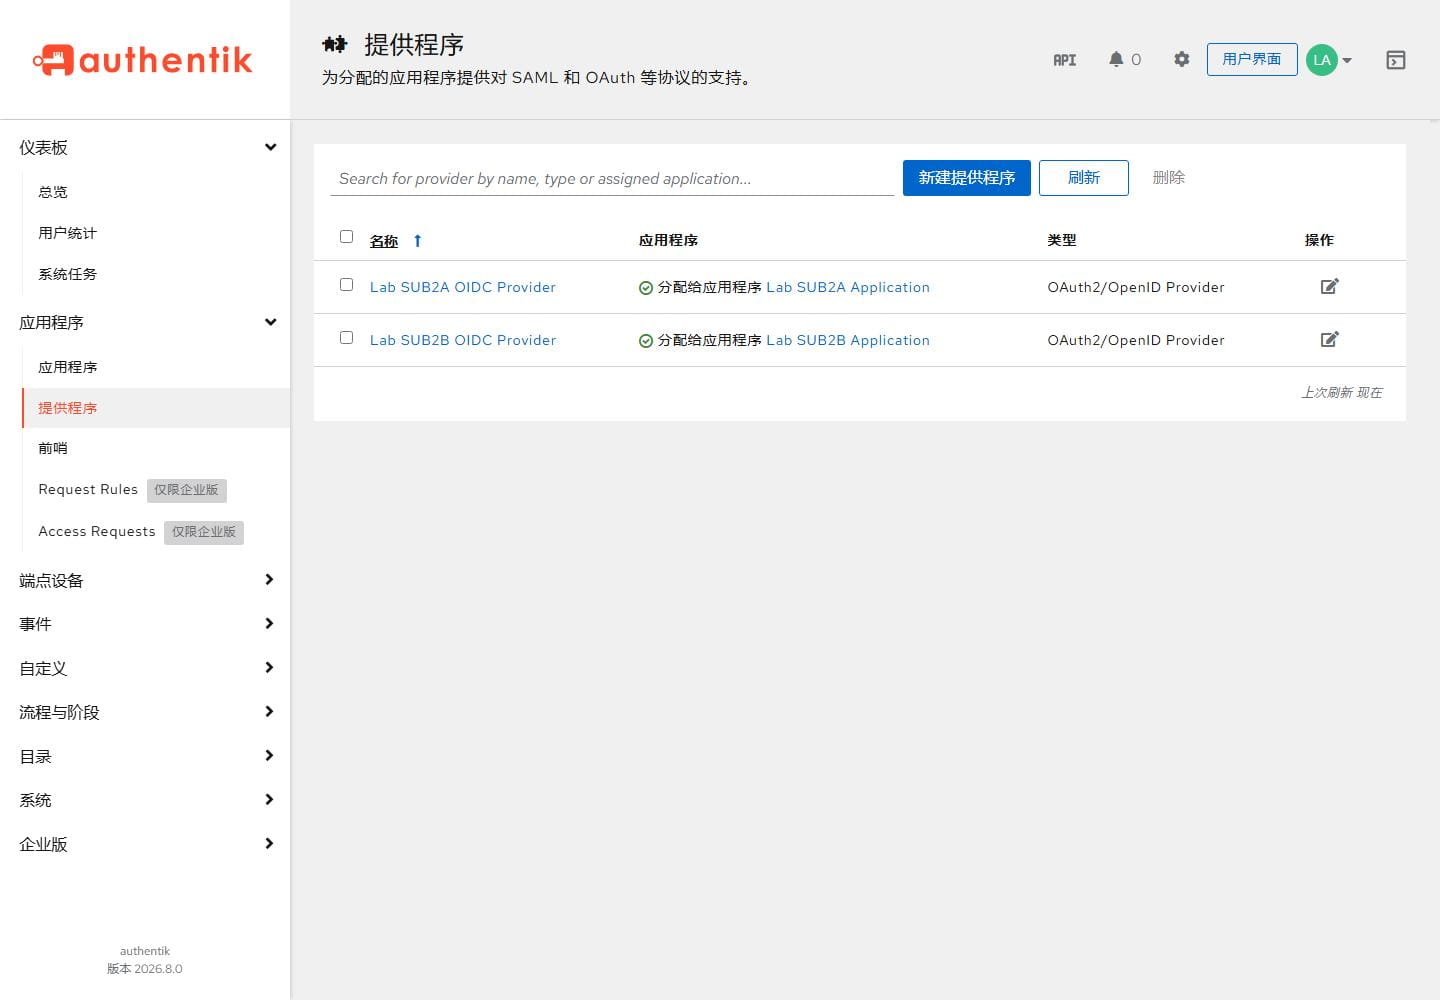
先查数量,再查名称和关联。两类 count 为 2 仍须确认 sub2a、sub2b 各关联自己的 Provider;发现重复、空关联或交叉时先修正对象。
4. 比较 Client ID 与 issuer
Client ID、Issuer 不交叉。
sub2a client_id: sub2a-lab-client
sub2b client_id: sub2b-lab-client
Client ID、Secret、issuer 属于同一实例。Client ID 可比对,Secret 只查状态不打印;issuer 必须以对应 slug 结尾,不能把 A 值复制到 B。
5. 比较严格回调地址
回调使用 strict,地址必须对应。
sub2a: https://sub2a.lab.test:20443/api/v1/auth/oauth/oidc/callback
sub2b: https://sub2b.lab.test:20443/api/v1/auth/oauth/oidc/callback
strict 回调要求主机名、20443 端口和 /api/v1/auth/oauth/oidc/callback 路径完整一致。不得增加通配符或尾斜杠;回错实例时先核对回调及对象关联。
6. 检查 Sub2API 安全开关
分别回读 OIDC 设置,敏感字段只查状态。
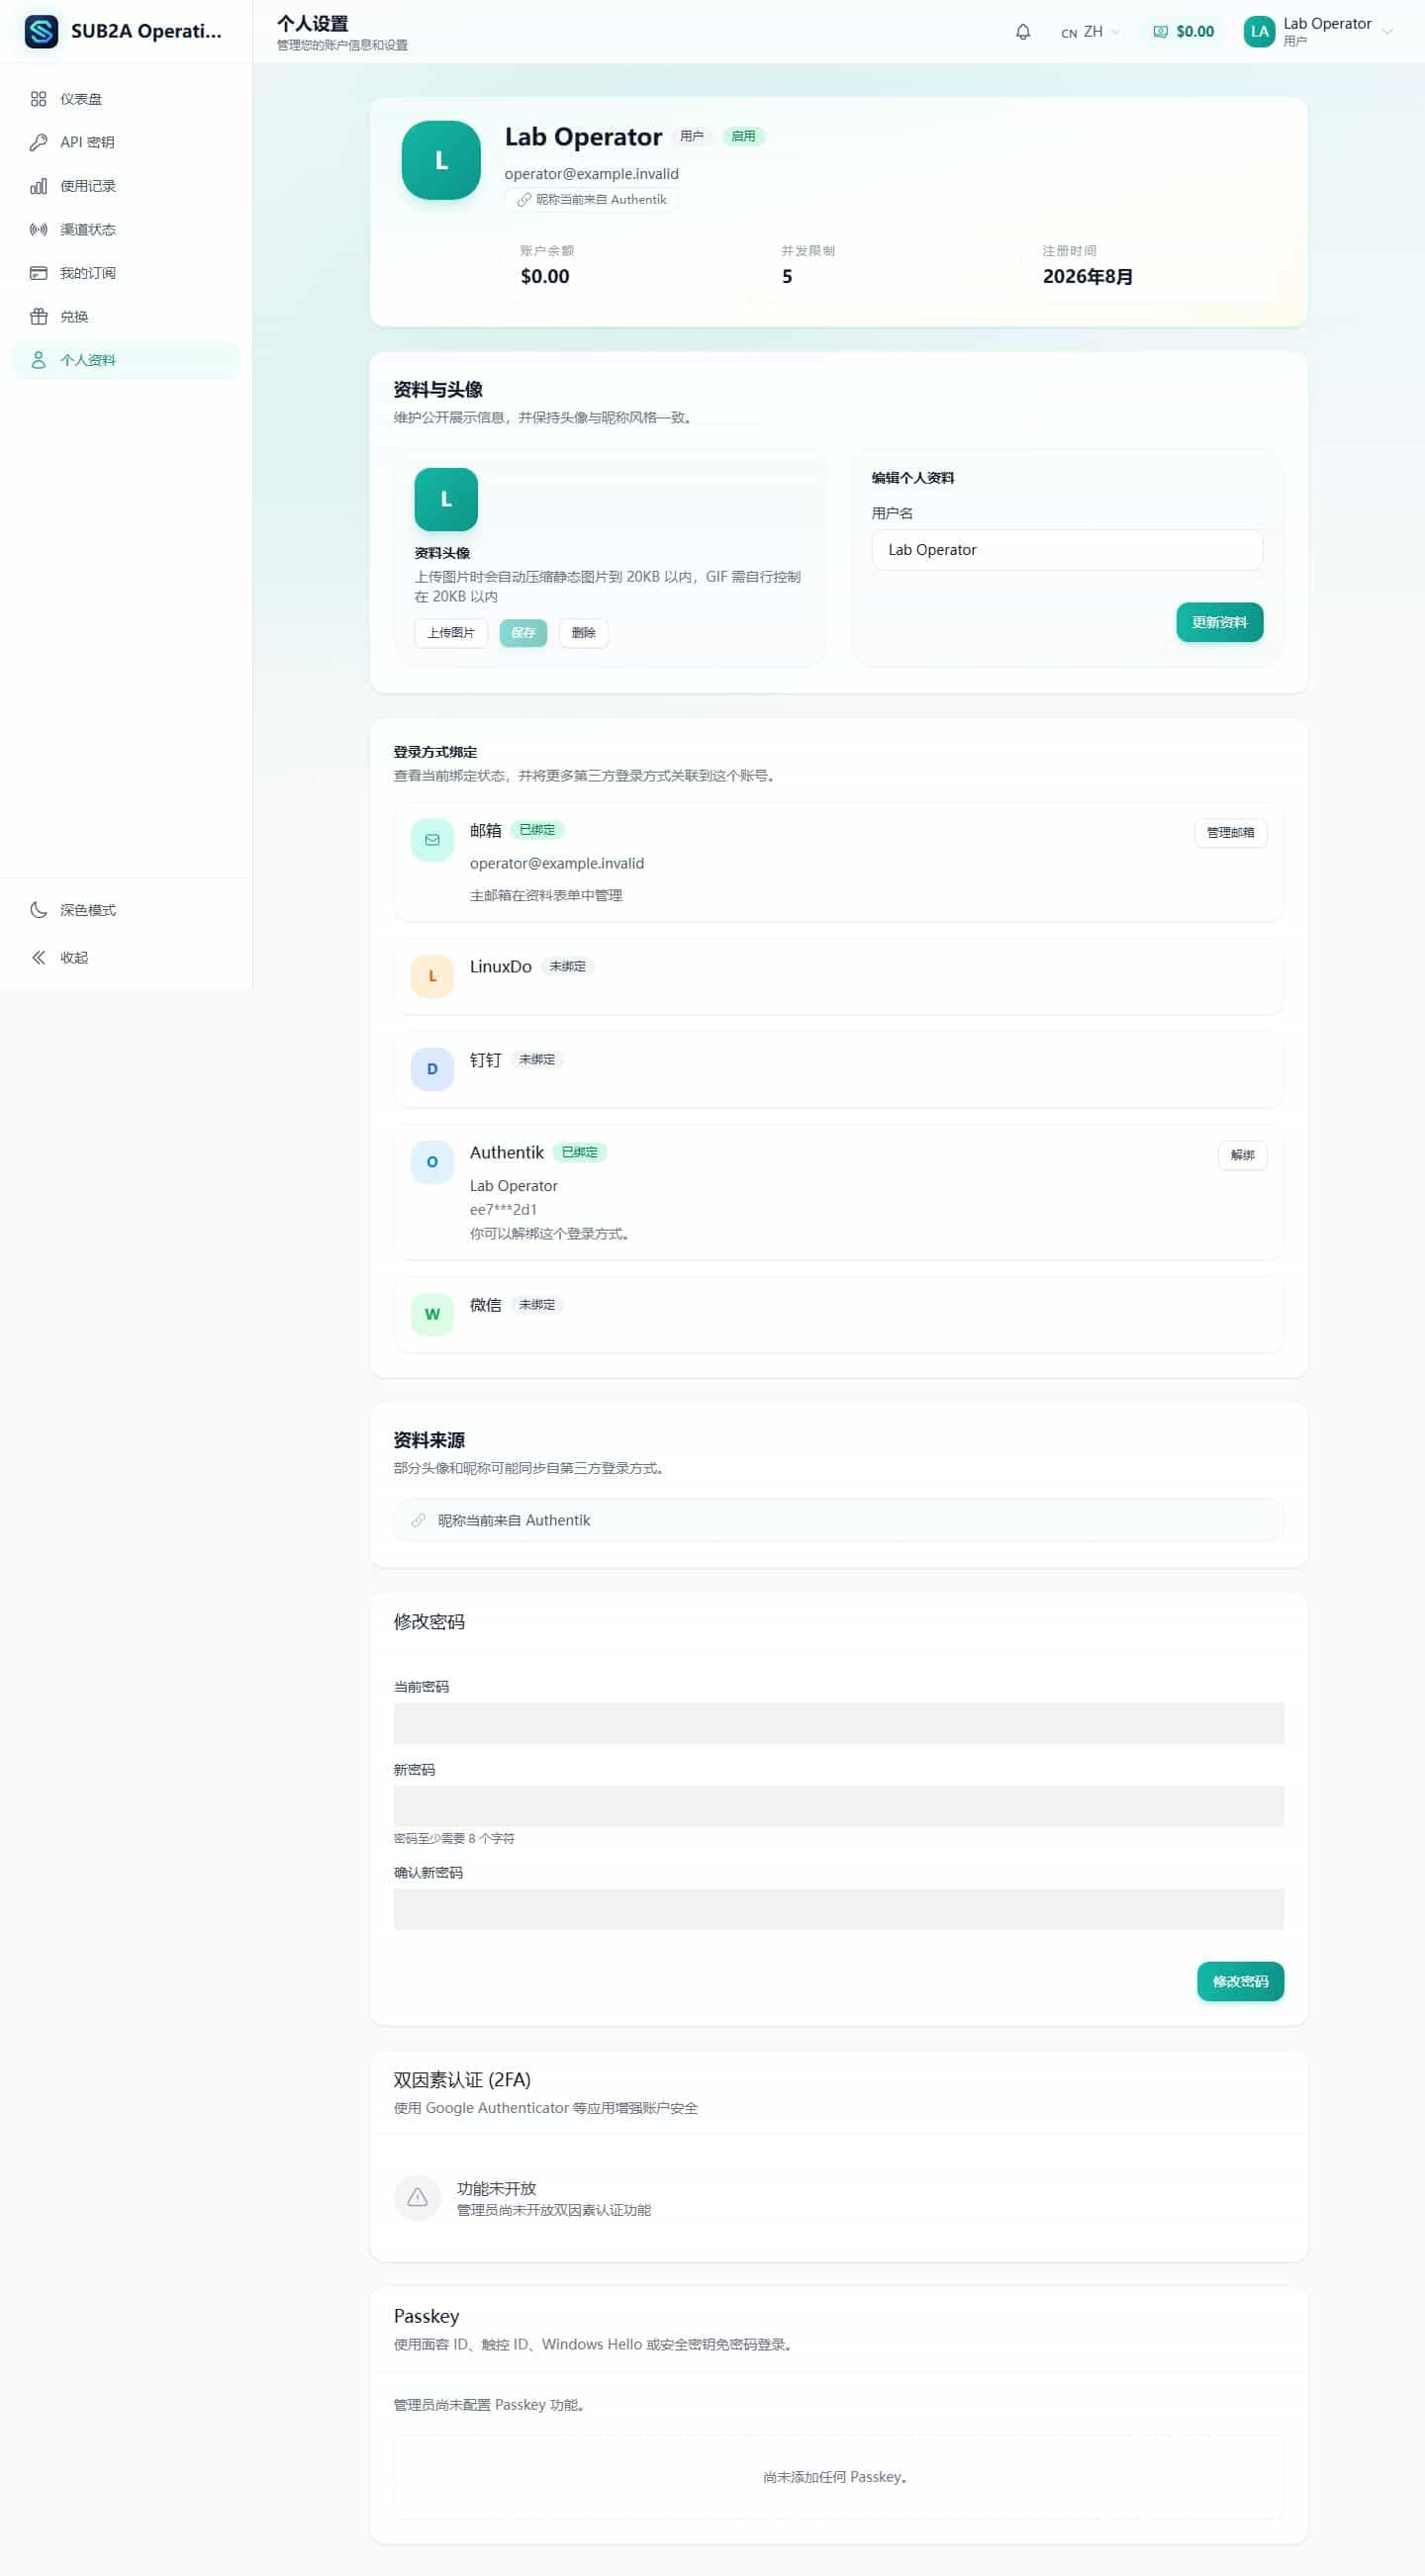
oidc_connect_enabled: true
oidc_connect_use_pkce: true
oidc_connect_validate_id_token: true
两个实例都启用连接、PKCE 和 ID Token 校验。回读只记布尔状态,Secret 记“已配置/未配置”;开关缺失时先修复并保存,再继续验证。
7. 验证两实例 Discovery
每个 slug 返回自己的 issuer 和端点。
.../application/o/sub2a/.well-known/openid-configuration
.../application/o/sub2b/.well-known/openid-configuration
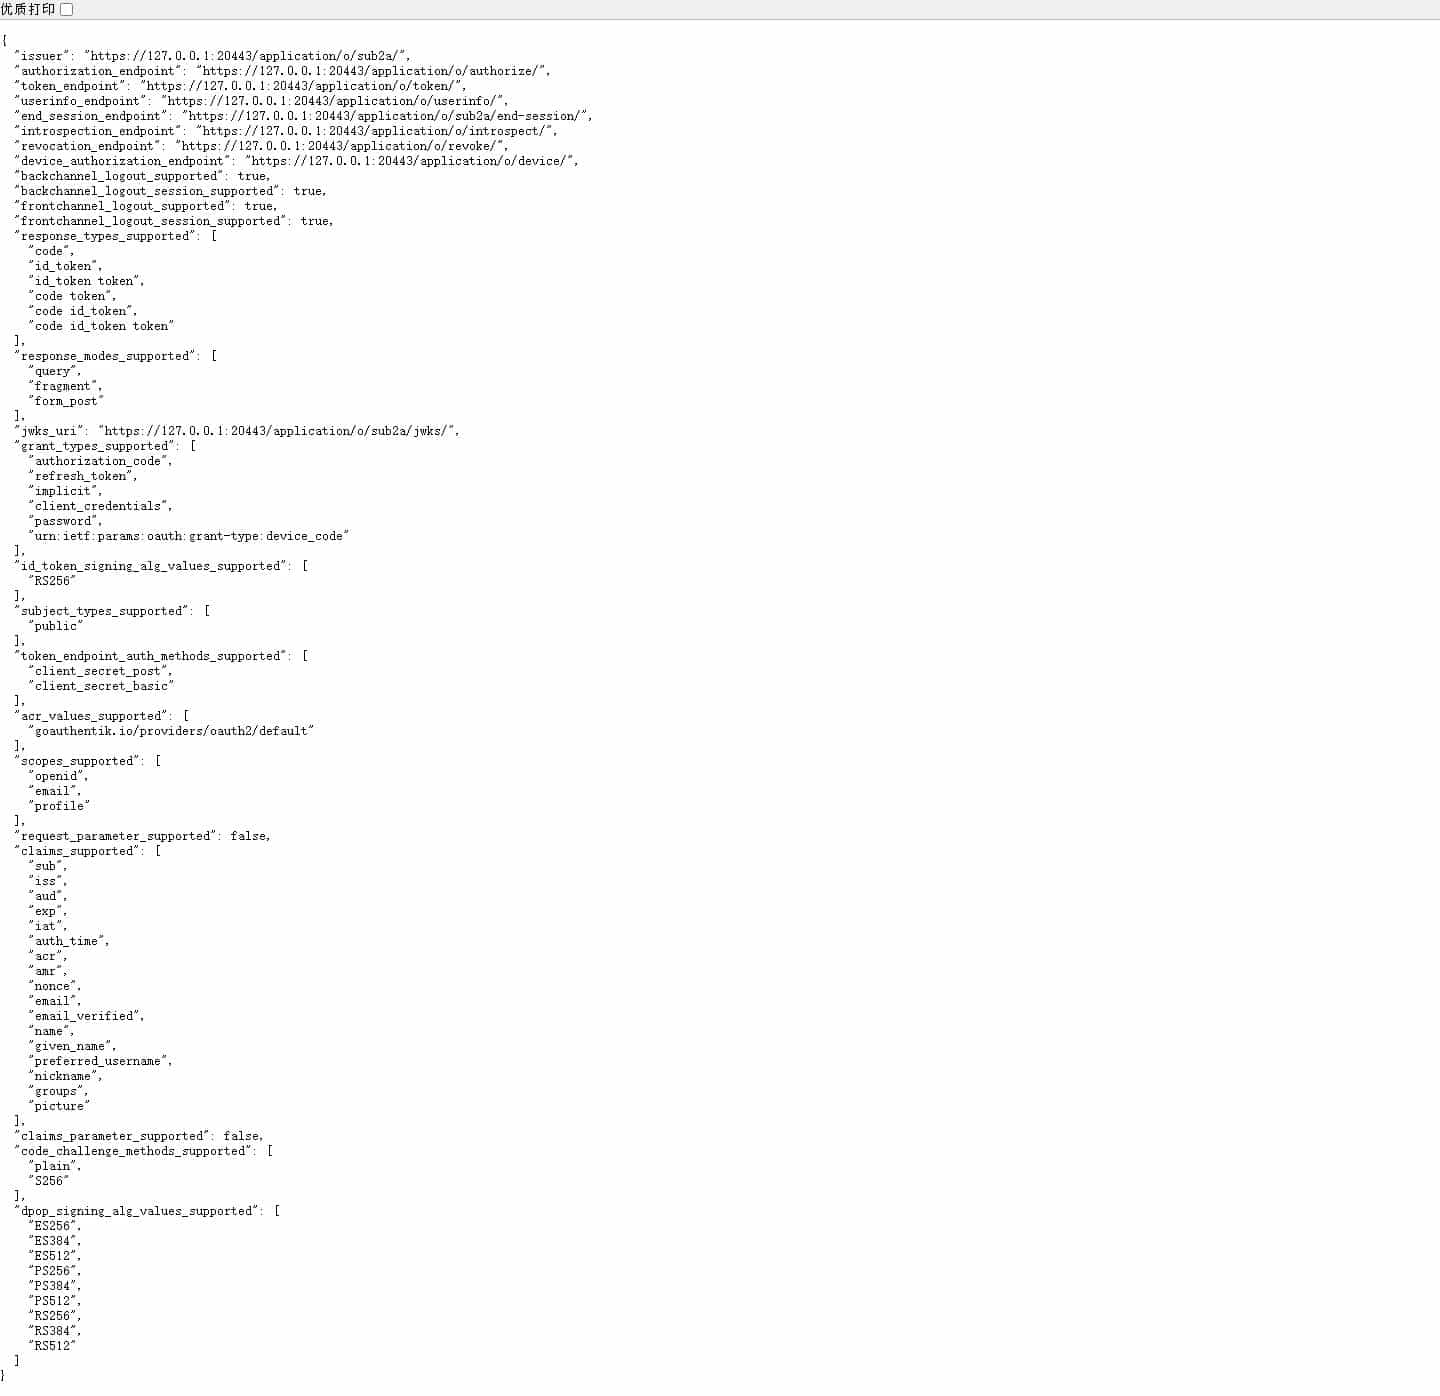
分别请求两条 Discovery,核对 issuer、授权端点、令牌端点与 slug。可访问不等于回调成功;非 200 或 issuer 不匹配时按健康、slug、关联、端口顺序修复。
8. 验证 PKCE、nonce、state
授权请求使用 S256,并带 challenge、nonce、state。
code_challenge_method: S256
code_challenge: present; nonce: present; state: present
检查请求本身:code_challenge_method 为 S256,challenge、nonce、state 均存在。任一缺失或跨实例,停止验收并检查对应设置。
9. 执行无效 state 故障测试
向 B callback 发送无效值,观察拒绝结果。
GET /api/v1/auth/oauth/oidc/callback?code=invalid&state=invalid
expected: invalid oauth state
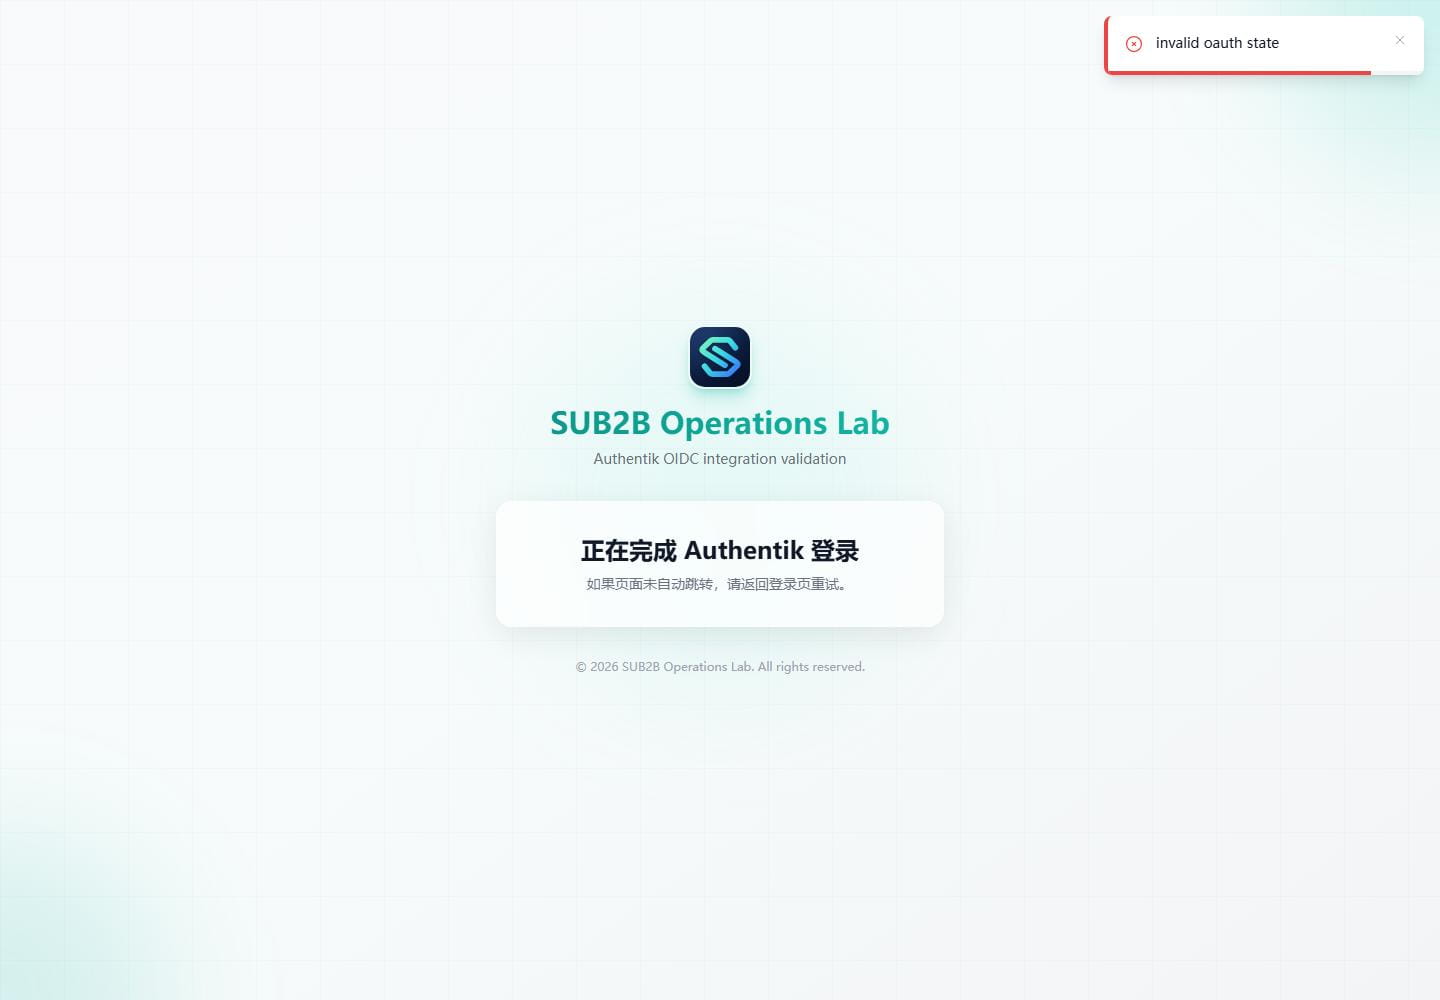
该测试只验证拒绝路径,不使用真实授权码或秘密值。B callback 携带无效 code、state,预期为 invalid oauth state;若被接受或跳到另一实例即未通过。
10. 确认错误回调不写入身份
错误回调不得创建 OIDC 身份记录,回读状态确认无变化。
after invalid callback: no new identity binding
发送无效回调前记录身份 profile 或绑定状态,之后回读比较。预期无新的 identity binding;若变化,停止验收并检查 state 校验、callback 路由。
11. 检查容器和网关健康
健康检查覆盖 Authentik、网关和两个 Sub2API 应用。
authentik server/worker/postgres: healthy
sub2a-app/sub2b-app/gateway: healthy
健康矩阵覆盖 Authentik server、worker、PostgreSQL、网关、sub2a-app、sub2b-app 及各自 PostgreSQL/Redis。组件异常时先恢复并重做 Discovery,再测登录或错误回调。
12. 上线验收与故障处理
登录错实例先比对 Client ID、Issuer、回调;state 错误从对应 HTTPS 重试。不要共享凭据。
修复顺序为:健康状态、slug 与对象关联、Client ID/issuer/strict callback、PKCE/nonce/state 和 ID Token 校验。每次只改目标实例,回读对象、Discovery、设置后重跑登录与无效 state。
上线前保留本地管理员入口,使用独立 Client Secret;截图、日志和验收记录不输出 Secret、Token、nonce 或身份材料。对象、路径、安全开关、Discovery、错误 state、无身份写入和健康矩阵全通过后才算完成。
pass: objects=2+2; issuer/callback isolated; PKCE=S256
pass: invalid state rejected; no identity created
相关阅读:

广告合作

QQ群号:4114653
- 本网站发布的内容(图片、视频和文字)以原创、转载和分享网络内容为主,如果涉及侵权请尽快告知,我们将会在第一时间删除。邮箱:2942802716#qq.com(#改为@)。
- 本站原创内容未经允许不得转载,转载请注明出处“站长百科”和原文地址。